[아이뉴스24 정종오 기자] 스마트폰을 속여 개인정보를 노리는 ‘가짜 기지국’이 있다. 한국과학기술원(KAIST) 연구팀이 가짜 기지국의 행동을 2592가지로 바꿔가며 탐지 기술의 빈틈을 찾아낼 수 있는 시험 플랫폼을 개발했다. 다양한 공격 수법에 대비해 스마트폰 보안 기술을 검증할 연구 기반을 마련했다.
KAIST(총장 배충식) 전기및전자공학부 김용대 교수 연구팀이 국가보안기술연구소(소장 황수훈), 경희대(총장 김진상), 미국 플로리다대, 케이프와 공동으로 가짜 기지국의 다양한 동작을 재현해 기존 탐지 기술이 놓치는 공격을 확인할 수 있는 시험 플랫폼 ‘데빌레이(Devilray)’를 개발했다.
가짜 기지국은 정상 이동통신 기지국인 것처럼 신호를 보내 주변 스마트폰의 연결을 유도하는 장비다. 스마트폰의 식별 정보를 수집하거나 위치를 추적하고 통신을 방해하는 데 이용한다. 최근 범죄자들이 차량 등에 가짜 기지국을 싣고 다니며 금융기관이나 배송업체를 사칭한 피싱 문자를 직접 전송하는 ‘SMS Blaster’ 범죄도 세계 각국에서 실제 발생하고 있다.
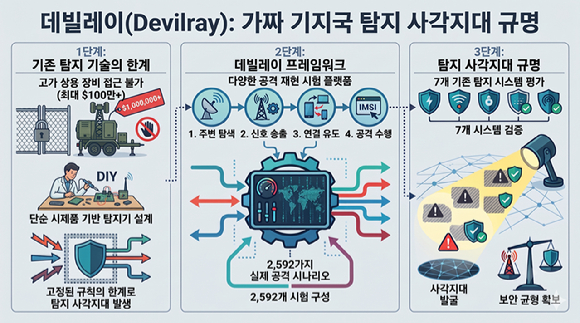
가짜 기지국 탐지 연구는 지난 20여 년 동안 이어졌는데 다양한 실제 장비를 확보해 시험하기는 어렵다. 상용 제품은 가격이 높고 구매·운용에도 제약이 있어 대학 연구자뿐 아니라 실제 가짜 기지국을 탐지해야 하는 이동통신사나 정보·수사기관도 모든 상용 장비와 새로운 변종을 확보해 시험하기는 현실적으로 어렵다.
공격자는 같은 목적을 달성하더라도 메시지와 통신 절차를 바꿀 수 있다. 알려진 몇가지 공격만으로 시험한 탐지 기술에는 빈틈이 생길 수 있다.
연구팀은 이러한 한계를 해결하기 위해 실제 상용 가짜 기지국의 동작과 기존 연구, 국제 이동통신 표준인 3GPP 규격을 함께 분석했다. 알려진 공격 방식에 그치지 않고, 같은 목적을 다른 메시지와 절차로 수행할 수 있는 경우까지 살폈다.
이어 가짜 기지국의 동작을 주변 통신망 탐색, 가짜 기지국 신호 송출, 스마트폰 연결 유도, 공격 수행의 네 단계로 나눴다. 공격자가 바꿀 수 있는 동작을 7개 핵심 요소로 정리했다. 실제 통신 절차에서 함께 사용할 수 없는 조합을 걸러내는 21개 규칙을 적용했다.
그 결과 연구팀이 정의한 범위에서 총 2592개의 서로 다른 동작 구성을 구현했다. 이는 실제 발생한 공격 건수나 탐지기를 우회한 횟수가 아니라 플랫폼에서 재현할 수 있는 동작 방식의 수다. 연구팀은 모든 구성을 실제 스마트폰과 연결해 전체 통신 절차가 정상적으로 수행되는지 확인했다.
연구팀은 데빌레이로 통신 메시지, 기지국 정보, 무선 신호, 통계적 특징, 머신러닝 등 서로 다른 원리를 사용하는 기존 탐지 시스템 7종을 평가했다. 그 결과 각 시스템이 최소 192개의 동작 구성을 탐지하지 못했다.
탐지기가 놓친 이유는 크게 두 가지였다. 특정 메시지를 공격의 단서로 삼는 탐지기는 다른 절차로 수행되는 공격을 놓칠 수 있었다. 공격 행동이 정상 통신망의 동작과 비슷해 구별하기 어려운 경우도 있었다.
탐지 기준을 강화하는 것만으로 해결하기 어렵다는 점도 확인됐다. 연구팀이 머신러닝 기반 탐지기에 기존에 놓쳤던 공격을 추가로 학습시키자 탐지율은 높아졌는데 정상 통신까지 공격으로 잘못 판단하는 ‘오탐’도 함께 증가했다. 공격을 얼마나 잘 찾는지와 정상 통신을 얼마나 정확히 구별하는지를 함께 평가해야 한다는 의미다.
데빌레이를 활용하면 연구자는 직접 확보한 몇 가지 장비에 의존하지 않고 다양한 공격 조건에서 탐지 기술을 시험할 수 있다. 새로운 공격 방식이 확인되면 플랫폼에 추가하고, 개선한 탐지 기술도 같은 조건에서 반복적으로 검증할 수 있다.
김용대 교수는 “가짜 기지국 공격과 탐지는 본질적으로 공격자와 방어자가 경쟁 관계여야 하는데 지금까지는 공격자에게 유리한 ‘기울어진 운동장’이었다”며 “데빌레이의 목적은 기존 탐지기를 무력화하는 게 아니라 공격자가 선택할 수 있는 다양한 행동을 방어자에게도 제공해 방어할 수 있는 연구 기반을 만드는 것”이라고 말했다.
이어 “이를 통해 탐지 기술을 연구하는 연구자뿐 아니라 실제 가짜 기지국을 찾아야 하는 이동통신사와 정보·수사기관도 모든 상용 장비를 직접 확보하지 않고 다양한 공격 상황을 시험하며 방어 기술을 개발하고 검증할 수 있을 것”이라고 강조했다.
이번 연구는 KAIST 김용대 교수의 지도 아래 오택경·김덕우 연구원이 공동 제1저자로 참여했다. KAIST 오범석 연구원, 국가보안기술연구소 배한성·홍병도 연구원, 경희대 박철준 교수, 미국 플로리다대(University of Florida) 타일러 터커(Tyler Tucker)·너새니얼 베넷(Nathaniel Bennett) 연구원과 패트릭 트레이너(Patrick Traynor) 교수, 케이프(Cape) 배상욱 연구원이 공동 연구자로 참여했다.
연구 결과(논문명: Devilray: A Reconfigurable Adversarial Baseline for Revealing Blind Spots in Fake Base Station Detection)는 국제 정보보안 학술대회 ‘IEEE 연례 컴퓨터 보안 응용 학술대회(IEEE Annual Computer Security Applications Conference, ACSAC 2026)’에 채택됐다. 오는 12월 7일부터 11일까지 미국 로스앤젤레스에서 열리는 학회에서 발표한다.
/정종오 기자([email protected])
--comment--
첫 번째 댓글을 작성해 보세요.
댓글 바로가기